JAHRGANG 01 · SEPTEMBER 2026

ETHICAL-HACKING-KURS

Vom ersten Befehl bis zur Kompromittierung eines ganzen Systems

In 40 Wochen lernen Sie, wie ein Angreifer zu denken — und wie ein professioneller Pentester. Sie schauen keine Videos: Sie hacken in einem echten Lab, an echten Zielen, an der Seite eines Mentors.

40Wochen Ausbildung
33Module
4Komplexe Labs
16Maximale Gruppengröße
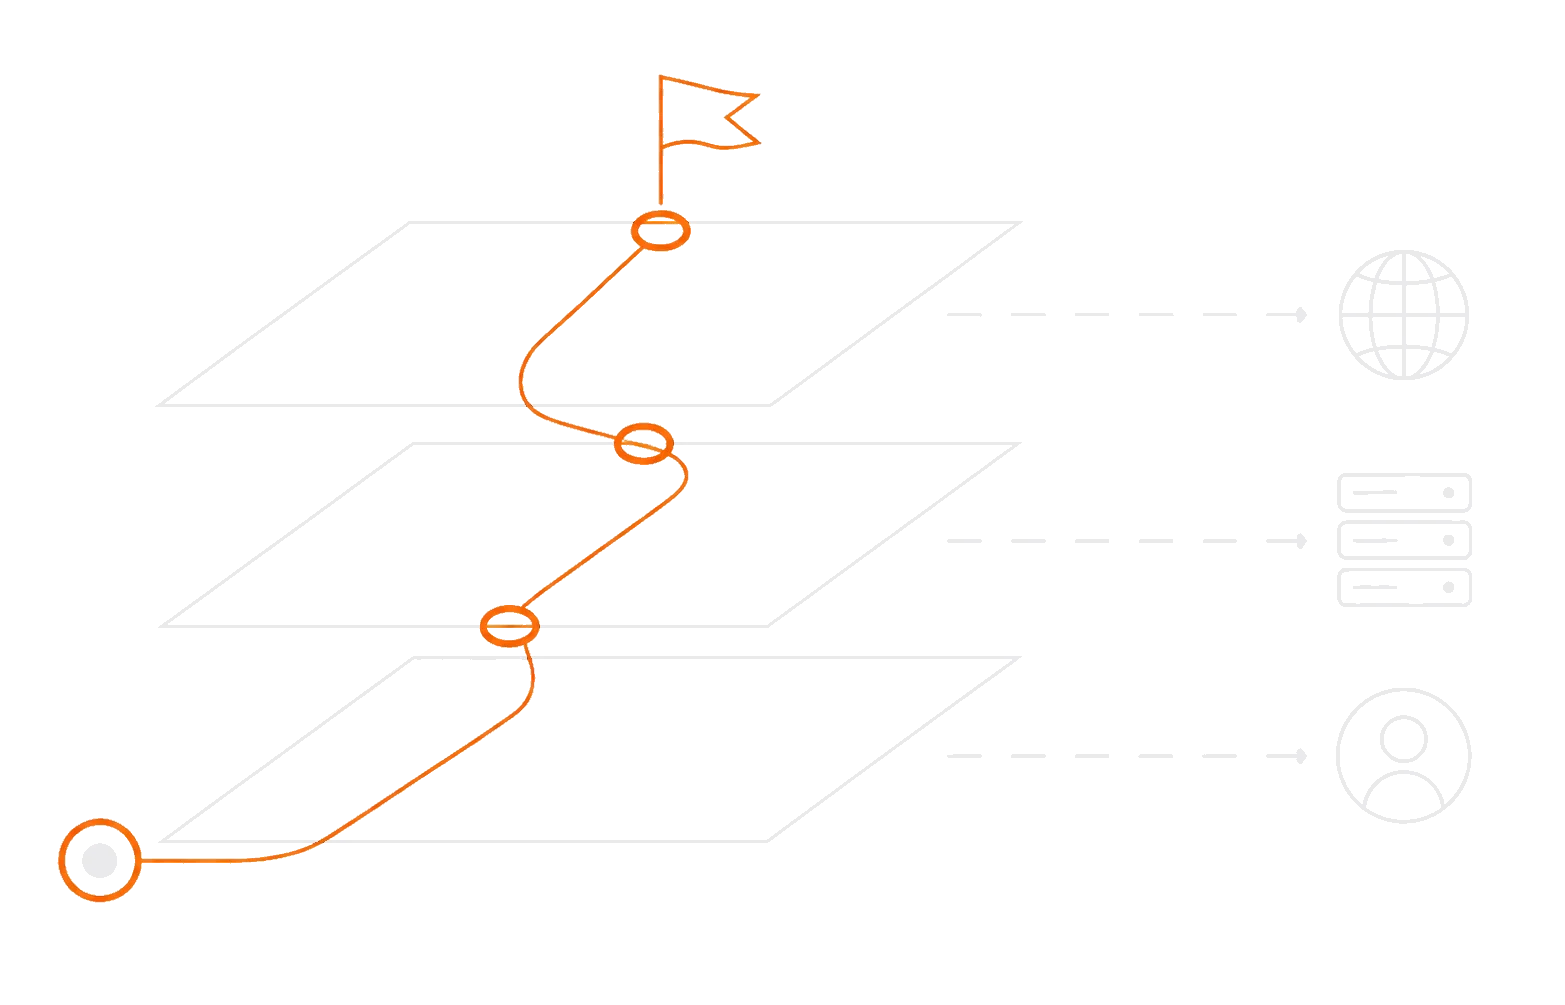
A tanulási út: az alapoktól a haladó szintig, három egymásra épülő rétegen keresztül

Keine Videos.
Ein echter Kursraum,
echte Werkzeuge und
echte Aufgaben.

Ein praxisorientierter Ethical-Hacking-Kurs, in dem Sie mit echten Werkzeugen an echten Schwachstellen lernen — in einer kontrollierten Umgebung, im selben Raum wie Ihre Trainer. Das Ziel ist kein Zertifikat, sondern marktfähiges Können.

Platz reservieren

Senden Sie uns Ihre Daten, und wir melden uns bei Ihnen.

Schreiben Sie kurz, wo Sie stehen und warum Sie der Kurs interessiert.
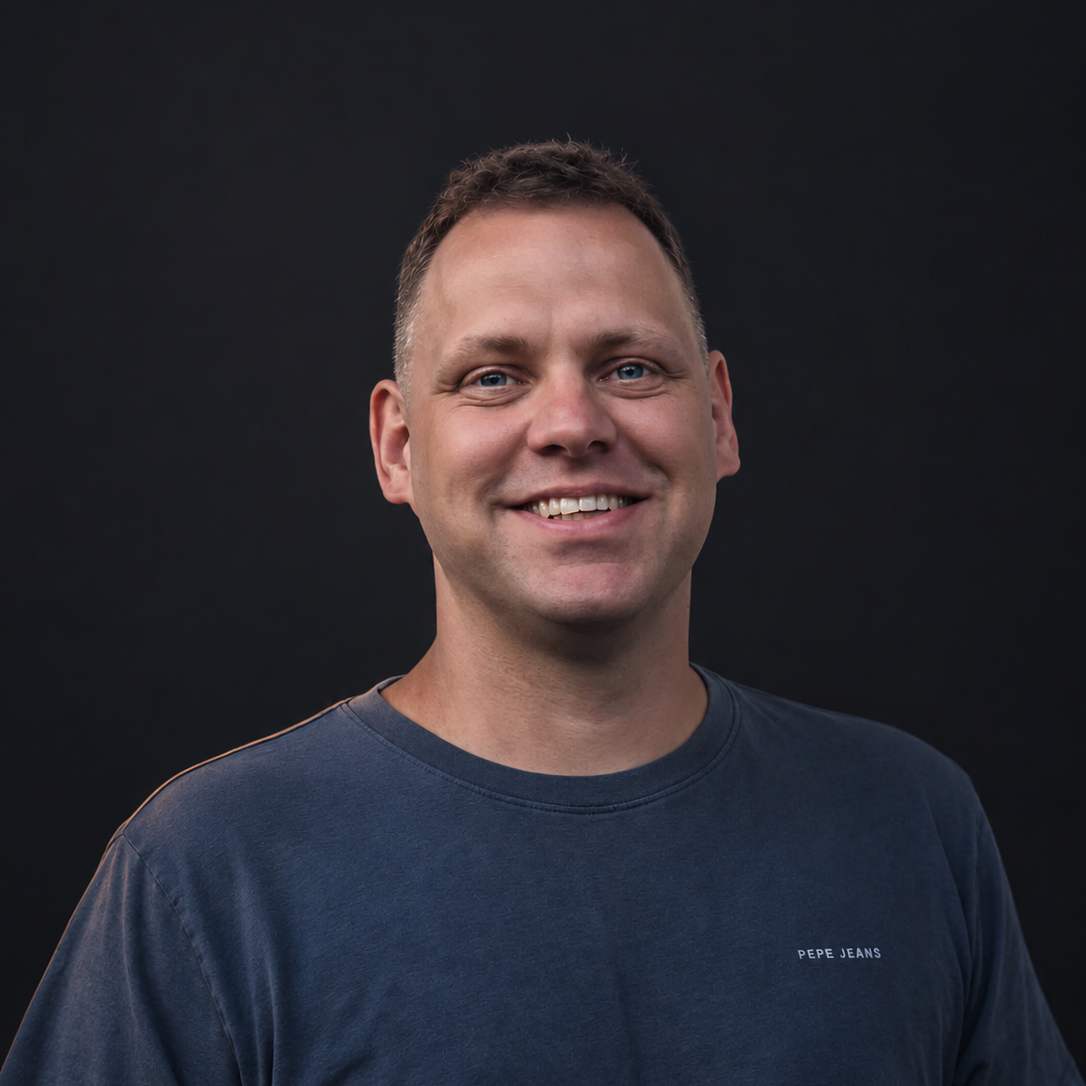
Matek Kamilló, etikus hacker és security researcher Kamilló avatarja

Trainer

Matek Kamilló

Ethical Hacker und Security Researcher

Matek Kamilló ist auf die tiefgehende technische Sicherheitsanalyse komplexer IT-Systeme spezialisiert. Seine Arbeit geht über klassisches Penetration Testing hinaus: Seine Schwerpunkte sind Offensive Security, Red Teaming, Reverse Engineering und Exploit-Entwicklung.

Seiner Forschungsarbeit verdankt er mehr als 15 öffentlich registrierte CVEs, darunter kritische Schwachstellen in weit verbreiteten Technologie- und Sicherheitsprodukten.

Seine Qualifikationen — die man nicht kaufen, sondern nur mit Wissen und Hingabe erwerben kann
KCEHOSCPOSWEOSWPARTE · AWS Red Team Expert
„Ein Schlosser kann sein Können nutzen, um bei einer beschädigten Tür zu helfen — oder um eine Straftat zu begehen." Laut Kamilló funktioniert Hacking genauso. In diesem Kurs lernen Sie, es für gute und legale Zwecke einzusetzen — professionell.
— Lehrplan

40 Wochen — vom ersten Befehl bis zur Kompromittierung eines ganzen Systems

Vier aufeinander aufbauende Phasen mit klaren Ergebnissen. Am Ende haben Sie echte Ziele kompromittiert — an der Seite eines Mentors.

Der Lernpfad · Phase 1–2

Grundlagen und die Web-Angriffsfläche

01

~/tanrend/01_alapok

01 / 04

Grundlagen, auf denen man aufbauen kann

Ein Angreifer lernt keine Tricks — er versteht, wie Systeme funktionieren.

•Linux unter der Oberfläche — Kommandozeile, Berechtigungen, Prozesse
•Netzwerke und TCP/IP — damit Sie sehen und verstehen, was über die Leitung geht
•Wireshark, tcpdump, nmap, netcat — die Kernwerkzeuge des Pentesters
•Zielaufklärung und OSINT — was ein Unternehmen preisgibt, ohne es zu wissen
✓Am Ende der Phase: Sie kartieren eigenständig ein unbekanntes Netzwerk und wissen genau, welche Dienste darauf laufen.
02

~/tanrend/02_web_api

02 / 04

Web & API — wo die meisten Lücken sind

Der überwiegende Teil der Angriffe beginnt hier — von den Klassikern bis zur modernen API-Welt.

•XSS, Proxy-basierte Analyse — Manipulation von HTTP-Verkehr
•SQL Injection — wie eine ganze Datenbank abfließt
•Auth- und Session-Fehler — übernommene Konten, umgangene Anmeldung
•REST- und GraphQL-APIs knacken — der Schwachpunkt heutiger Systeme
•Angriffskette — mehrere Schwachstellen zu einem einzigen Einbruch verketten
✓Am Ende der Phase: Sie kompromittieren eine verwundbare Webanwendung und gelangen über verkettete Fehler bis zur Datenbank.
Der Lernpfad · Phase 3–4

Jenseits des Webs und das interne Unternehmensnetzwerk

03

~/tanrend/03_wifi_mobil_iot

03 / 04

Jenseits des Webs — Wireless, Mobil, IoT

Wir verlassen den Browser und treten in die physische und eingebettete Welt ein, in der andere Regeln gelten.

•WiFi von innen — Sniffing, Angriffe gegen WPA2
•Evil Twin und War Driving — gefälschte Netzwerke, echte Opfer
•Hacking von Mobil- und IoT-Geräten — mit Live-Praxis
•Windows- und Linux-Exploits — Angriff auf das Herz des Systems, von Hand
✓Am Ende der Phase: Sie brechen in ein WiFi-Netzwerk ein und übernehmen mit einem erfolgreichen Exploit die Kontrolle über eine Zielmaschine.
04

~/tanrend/04_ad_belso_halozat

04 / 04

Das große Spiel — internes Netzwerk und AD

Hier wird jemand zum echten Pentester — wir stellen die am besten gehüteten Systeme von Unternehmen auf die Probe.

•Active Directory — Aufbau und Schwachstellen
•Interne Aufklärung, Credential Harvesting — Sammeln von Passwörtern
•Pass-the-Hash und Kerberos-Angriffe — in der Praxis
•Lateral Movement und Privesc — auf dem Weg zum Domänenadministrator
•Pivoting, Tunneling, Social Engineering — und professionelle Berichterstellung
✓Am Ende der Phase: Aus einem einzigen initialen Zugang übernehmen Sie die Kontrolle über eine ganze Unternehmensdomäne — und dokumentieren in einem professionellen Bericht, wie.
— FAQ

Häufige Fragen zum Kurs

Wir haben versucht, alle wichtigen Fragen zu beantworten — sollte dennoch etwas offen bleiben, wenden Sie sich vertrauensvoll an uns.

+Sind Vorkenntnisse erforderlich?
Keine Voraussetzung. Grundlegende Computer- und Netzwerkkenntnisse sind von Vorteil, aber der Kurs beginnt bei den Grundlagen, und dank der kleinen Gruppe kommt jeder im eigenen Tempo voran — der motivierte Einsteiger ebenso wie der erfahrenere IT-Profi.
+Ist der Kurs auch online möglich?
Nein. Der Kurs findet ausschließlich in Präsenz und praxisorientiert statt, denn Ethical Hacking lässt sich nur durch echte Aufgaben in Live-Labs wirklich erlernen — nicht aus vorab aufgezeichneten Videos.
+Was bedeutet das Aufnahmegespräch?
Eine Bewerbung bedeutet keine automatische Aufnahme: Mit jedem Bewerber führen wir ein persönliches Aufnahmegespräch. Dabei steht nicht die fachliche Vorbildung im Mittelpunkt, sondern die Motivation und eine ethische Grundhaltung.
+Nehmen Sie auch Bewerber von Unternehmen auf?
Ja. Eine Organisation kann mehrere Mitarbeiter zum offenen Kurs entsenden. Darüber hinaus führen wir — unabhängig von diesem Kurs — auch geschlossene Gruppenschulungen für Unternehmen nach gesonderter Vereinbarung durch, zugeschnitten auf die Bedürfnisse und Ziele des Teams. Vermerken Sie Ihr Interesse im Bewerbungsformular oder nehmen Sie Kontakt mit uns auf.
Kontakt →
— Das Ergebnis

Marktfähiges Können, nicht nur ein Zertifikat

Das Ziel ist nicht das Papier an sich, sondern dass Sie den Kurs mit den praktischen Fähigkeiten verlassen, die der Arbeitsmarkt tatsächlich braucht.

Einen garantierten Job oder ein garantiertes Gehalt kann niemand seriös versprechen — wir arbeiten für einsetzbares Wissen und betten es in die Praxis ein.

  • Angreifer-Denkweise für eine wirksame Verteidigung.
  • Schwachstellenanalyse und praktisches Wissen über die Pentest-Grundlagen.
  • Werkzeugeinsatz in einer echten, kontrollierten Laborumgebung.
  • Berichterstellung und Formulierung von Härtungsempfehlungen.

Reservieren Sie Ihren Platz.

Der erste Jahrgang startet bald, im September 2026.

Die Teilnahme ist auf nur 16 Plätze begrenzt. Der Kurs setzt ein Aufnahmegespräch voraus; eine Bewerbung bedeutet keine automatische Aufnahme. Im Gespräch steht nicht die Vorbildung im Mittelpunkt, sondern eine ethische Grundhaltung.

Jetzt bewerben →