ÉVFOLYAM 01 · 2026 SZEPTEMBER

ETIKUS HACKER KÉPZÉS

Az első parancstól egy teljes rendszer feltöréséig

40 hét alatt megtanulhatsz úgy gondolkodni, mint egy támadó — és úgy gondolkodni, mint egy profi pentester. Nem videókat nézel: valódi laborban, valódi célpontokon, mentor mellett hackelsz.

40Hét képzés
33Modul
4Komplex labor
16Maximum létszám
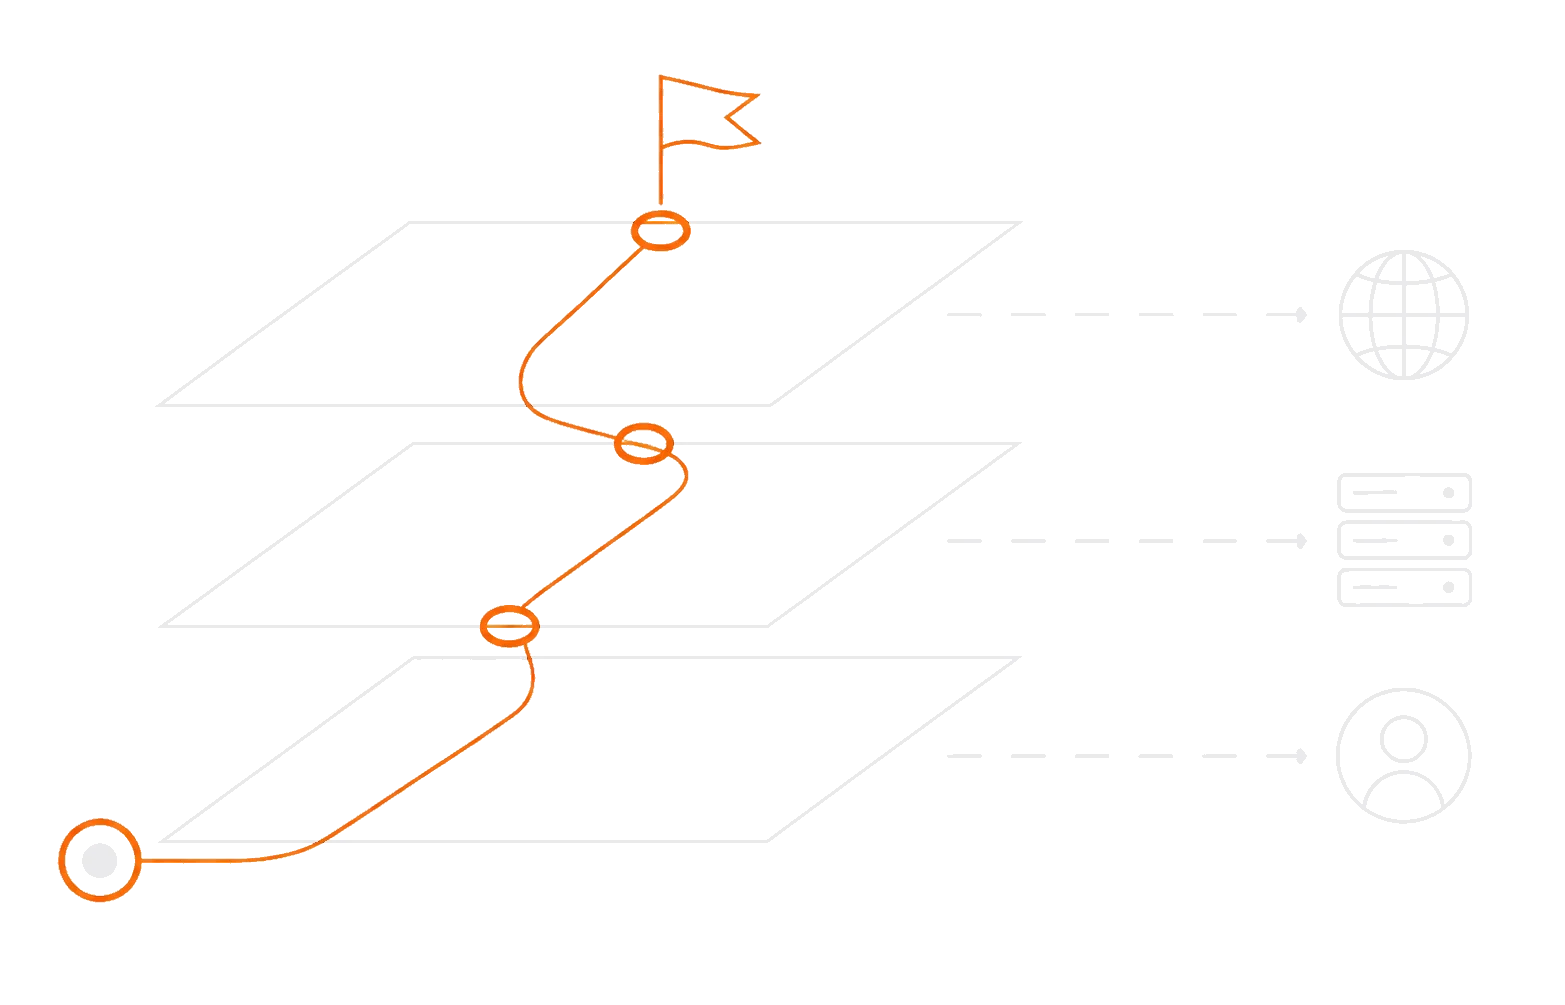
A tanulási út: az alapoktól a haladó szintig, három egymásra épülő rétegen keresztül

Nem videók.
Valódi tanterem,
eszközök és
feladatok.

Gyakorlatorientált etikus hacker képzés, ahol valódi eszközökkel, valódi sérülékenységeken tanulsz — ellenőrzött környezetben, oktatókkal egy térben. A cél nem egy papír, hanem piacképes tudás.

Foglald le a helyed

Küldd el az adataidat, és felvesszük veled a kapcsolatot.

Írd meg röviden, honnan indulsz és miért érdekel a képzés.
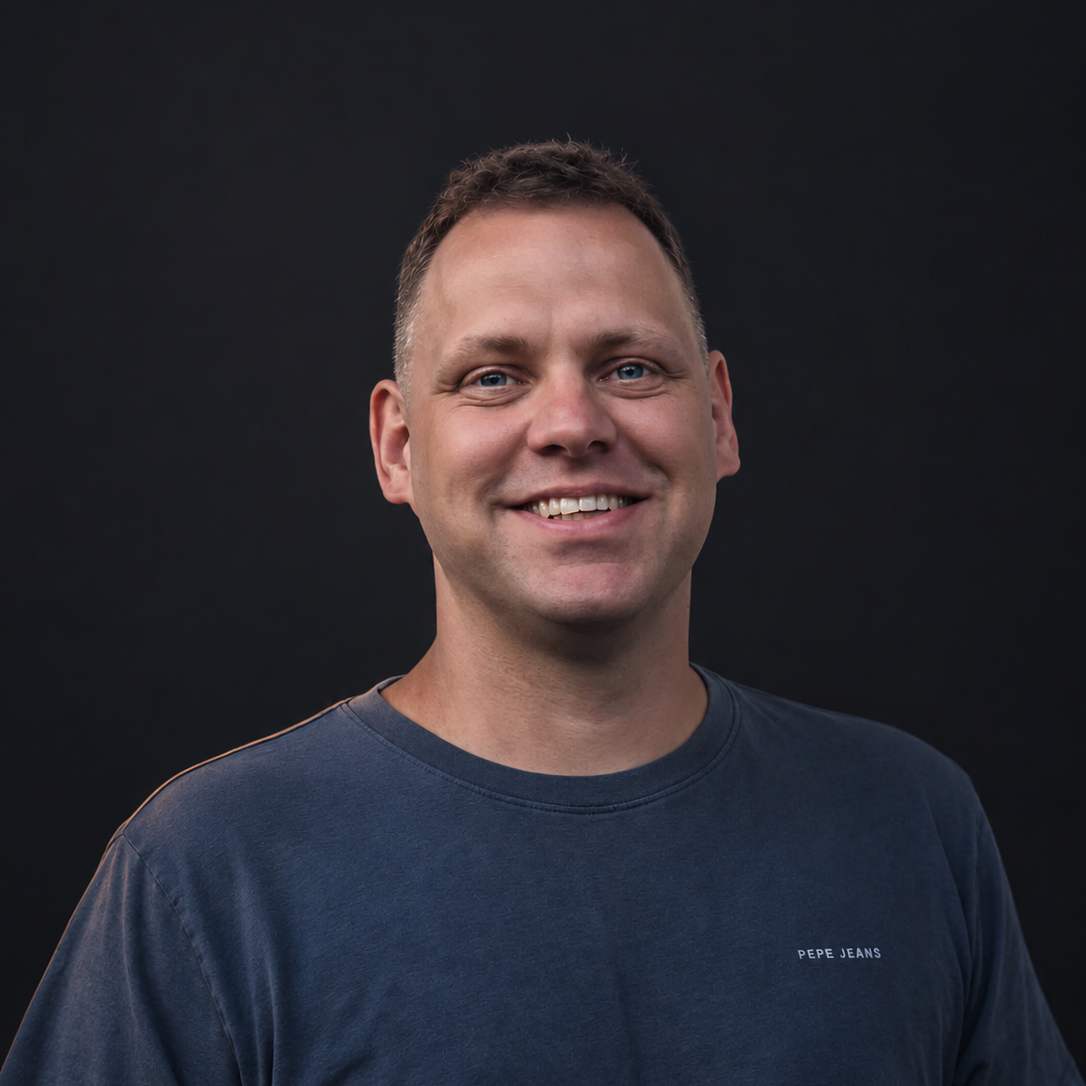
Matek Kamilló, etikus hacker és security researcher Kamilló avatarja

Oktató

Matek Kamilló

Etikus hacker és security researcher

Matek Kamilló komplex informatikai rendszerek mély technikai biztonsági vizsgálatára specializálódott. Munkája túlmutat a hagyományos penetrációs tesztelésen: kiemelt szakterületei az offensive security, a red teaming, a reverse engineering és az exploitfejlesztés.

Kutatói munkájának eredményeként több mint 15 nyilvánosan jegyzett CVE fűződik a nevéhez, köztük széles körben használt technológiai és biztonsági termékekben azonosított kritikus sérülékenységek.

Képesítései — amiket nem lehet megvenni, csak tudással és alázattal megszerezni
KCEHOSCPOSWEOSWPARTE · AWS Red Team Expert
„Egy lakatos használhatja a tudását arra, hogy segítsen egy sérült ajtó esetén, de használhatja bűncselekmény elkövetésére is." – Kamilló szerint a hackelés is így működik. Ezen a képzésen azt tanulod meg, hogyan használd jó és legális célokra – professzionálisan.
— Tematika

40 hét — az első parancstól a teljes rendszer feltöréséig

Négy egymásra épülő szakasz, világos kimenetekkel. A végére valódi célpontokat törtél fel, mentor mellett.

A tanulási út · 1–2. szakasz

Alapok és a web támadási felülete

01

~/tanrend/01_alapok

01 / 04

Alapok, amikre építeni lehet

A támadó nem trükköket tanul, hanem megérti, hogyan működnek a rendszerek.

•Linux a felület alatt — parancssor, jogosultságok, folyamatok
•Hálózat és TCP/IP — hogy lásd, értsd, mi utazik a vezetéken
•Wireshark, tcpdump, nmap, netcat — a pentester alapszerszámai
•Célpont-felderítés és OSINT — mit árul el egy cég anélkül, hogy tudná
✓A szakasz végén: önállóan feltérképezel egy ismeretlen hálózatot, és pontosan tudod, milyen szolgáltatások futnak rajta.
02

~/tanrend/02_web_api

02 / 04

Web & API — ahol a legtöbb rés van

A támadások túlnyomó része itt kezdődik — a klasszikusoktól a modern API-világig.

•XSS, proxy-alapú elemzés — HTTP-forgalom manipulálása
•SQL injection — hogyan szivárog ki egy teljes adatbázis
•Auth- és session-hibák — átvett fiókok, kijátszott bejelentkezés
•REST és GraphQL API-k feltörése — a mai rendszerek gyenge pontja
•Támadási lánc — több sérülékenység összefűzése egyetlen behatolássá
✓A szakasz végén: feltörsz egy sérülékeny webalkalmazást, és láncba fűzött hibákkal jutsz el az adatbázisig.
A tanulási út · 3–4. szakasz

A weben túl, és a vállalati belső hálózat

03

~/tanrend/03_wifi_mobil_iot

03 / 04

Túl a weben — vezeték nélküli, mobil, IoT

Kilépünk a böngészőből a fizikai és beágyazott világba, ahol más szabályok érvényesek.

•WiFi belülről — sniffing, WPA2 elleni támadások
•Evil Twin és war driving — hamis hálózatok, valós áldozatok
•Mobil- és IoT-eszközök hackelése — éles gyakorlással
•Windows- és Linux-exploitok — a rendszer szíve elleni támadás, kézzel
✓A szakasz végén: feltörsz egy WiFi-hálózatot, és sikeres exploittal veszed át az irányítást egy célgép felett.
04

~/tanrend/04_ad_belso_halozat

04 / 04

A nagy játszma — belső hálózat és AD

Itt válik valakiből igazi pentester — a vállalatok legféltettebb rendszereit tesszük próbára.

•Active Directory — felépítés és gyenge pontok
•Belső felderítés, credential harvesting — jelszavak begyűjtése
•Pass-the-hash és Kerberos-támadások — a gyakorlatban
•Lateral movement és privesc — útban a rendszergazdáig
•Pivoting, tunneling, social engineering — és profi riportkészítés
✓A szakasz végén: egyetlen kezdeti hozzáférésből átveszed egy teljes vállalati tartomány irányítását — és profi riportban dokumentálod, hogyan.
— GYIK

Gyakori kérdések a képzésről

Az összes fontos kérdést igyekeztünk megválaszolni, de ha bármi kérdés benned maradt, fordulj hozzánk bizalommal.

+Kell szakmai előképzettség?
Nem feltétel. Alapszintű számítógépes és hálózati ismeret előny, de a képzés az alapoktól indul, és a kis létszám miatt mindenki a saját tempójában halad — a motivált kezdő és a tapasztaltabb IT-s is.
+Online is elvégezhető?
Nem. A képzés kizárólag személyes jelenléttel, gyakorlatorientált formában zajlik, mert az etikus hackelés valódi feladatokból, élő laborokban tanulható meg igazán — nem előre felvett videókból.
+Mit jelent a felvételi interjú?
A jelentkezés nem jelent automatikus bekerülést: minden jelentkezővel szóbeli felvételi interjút tartunk. Ezen nem a szakmai előképzettségre, hanem a motivációra és az etikus szemléletmódra koncentrálunk.
+Céges jelentkezőket is fogadtok?
Igen. A nyílt képzésre több munkatársat is delegálhat egy szervezet. Ezen felül — ettől a tanfolyamtól függetlenül — zárt, csoportos oktatást is tartunk cégeknek, külön megállapodás alapján, a csapat igényeire és céljaira szabva. Az igényt írd meg a jelentkezési űrlapon, vagy vedd fel velünk a kapcsolatot.
Kapcsolat →
— A végeredmény

Piacképes tudás, nem csak egy tanúsítvány

A cél nem a papír önmagában, hanem hogy a képzés végén olyan gyakorlati készségekkel távozz, amelyekre a munkaerőpiacnak ténylegesen szüksége van.

Garantált állást vagy fizetést felelősen senki nem ígérhet — mi a használható tudásért dolgozunk, és ezt a gyakorlatba ágyazzuk.

  • Támadói gondolkodásmód a hatékony védekezéshez.
  • Sérülékenységvizsgálat és a pentest alapjainak gyakorlati ismerete.
  • Eszközhasználat valós, ellenőrzött laborkörnyezetben.
  • Jelentéskészítés és a megerősítési javaslatok megfogalmazása.

Foglald le a helyed.

Az első évfolyam hamarosan, 2026 szeptemberében indul.

A részvétel mindössze 16 helyre korlátozott. A képzés felvételi interjúhoz kötött, a jelentkezés nem jelent automatikus bekerülést. A szóbeli felvételin nem a szakmai előképzettségre, hanem az etikus szemléletmódra koncentrálunk.

Jelentkezem →